Em 1851, um americano passou 51 horas, espalhadas por 16 dias, tentando abrir uma fechadura que todo mundo tinha como inviolável. Quando ela cedeu, Londres precisou responder a uma pergunta que a cibersegurança repete até hoje: é certo falar em público sobre como quebrar uma proteção?
Este é o primeiro episódio de Hack the Planet, a série de sexta-feira do blog. Toda semana eu trago uma história da cibersegurança: um fato curioso, uma pessoa, um erro famoso, uma ideia que mudou o jeito de proteger sistemas. Começo por uma fechadura porque a conversa entre lockpicking e segurança digital é bem mais velha que o primeiro computador.
A fechadura que ninguém abria
Joseph Bramah, inventor inglês, patenteou em 1784 uma fechadura que passou a ser considerada impossível de abrir. O mecanismo fugia do padrão: usava uma placa com entalhes e pequenas travas radiais, empurradas por uma chave também entalhada. Bramah confiava tanto no projeto que pôs um exemplar na vitrine da sua loja, em Londres, com um aviso oferecendo 200 guineas a quem conseguisse abri-la.
Ninguém levou o prêmio por mais de seis décadas. Até que, em 1851, Londres recebeu a Grande Exposição e, com ela, o serralheiro americano Alfred Charles Hobbs, que representava a empresa Day & Newell. Hobbs encarou o desafio. Pelo relato mais aceito, precisou de cerca de 51 horas, divididas em 16 dias. A fechadura abriu, houve discussão sobre as condições do teste e, no fim, o prêmio saiu. Na mesma temporada ele abriu também uma fechadura Chubb, outra marca que se vendia como inviolável.
O caso abalou o comércio de fechaduras, e a dúvida que surgiu foi essa: se é certo discutir em público a segurança, ou a insegurança, de uma fechadura.
O argumento de 1853 que continua valendo
Dois anos depois, o livro Rudimentary Treatise on the Construction of Locks, que traz o nome de Hobbs, respondeu à dúvida. Esta é a passagem, em tradução livre minha. Ela tem 170 anos e poderia estar num debate de hoje sobre divulgação de vulnerabilidades:
Há quem suponha que discutir como burlar a segurança das fechaduras ofereça um prêmio à desonestidade, ao mostrar aos outros como ser desonesto. Isso é uma falácia. Os ladrões são muito afiados no seu ofício e já sabem muito mais do que podemos lhes ensinar. […] Se uma fechadura não é tão inviolável quanto se acreditava, é do interesse das pessoas honestas saber disso.
Troque “fechadura” por “software” e você tem o debate atual. O pesquisador publica uma falha, o fabricante reclama que ensinou o criminoso, e o criminoso, segundo Hobbs, já sabia. O livro lembra ainda que os ladrões conheciam as técnicas de abrir fechaduras muito antes de os serralheiros começarem a discuti-las entre si.
Três décadas depois, em 1883, o criptógrafo Auguste Kerckhoffs formulou um princípio parecido para a criptografia: um sistema deve continuar seguro mesmo que o inimigo conheça o seu funcionamento, com o segredo guardado só na chave. Hobbs tinha chegado à mesma ideia trinta anos antes, falando de fechaduras.
Como uma fechadura de pinos funciona
A fechadura que está na porta de boa parte das casas e escritórios é a de pinos, ou pin tumbler. A ideia é antiga: um princípio parecido já aparecia em travas de madeira do Egito, há cerca de 4 mil anos. A versão moderna vem da família Yale. Linus Yale Sr. desenvolveu o cilindro de pinos nos anos 1840, e o filho, Linus Yale Jr., patenteou em 1861 a chave plana serrilhada que está no seu chaveiro.
Por dentro, o cilindro que gira, chamado de plug, fica encaixado numa carcaça fixa. Entre os dois passam pilhas de pinos empurradas por molas. Cada pilha tem duas peças: o pino superior, ligado à mola, e o pino da chave, que encosta nos cortes da chave. A fronteira entre cilindro e carcaça é a linha de corte, ou shear line. Com a fechadura vazia, os pinos superiores atravessam essa linha e travam o cilindro. A chave certa tem cortes em alturas diferentes, e cada corte levanta uma pilha até o ponto em que a divisão entre os dois pinos fica bem em cima da linha de corte. Com tudo alinhado, o cilindro gira.
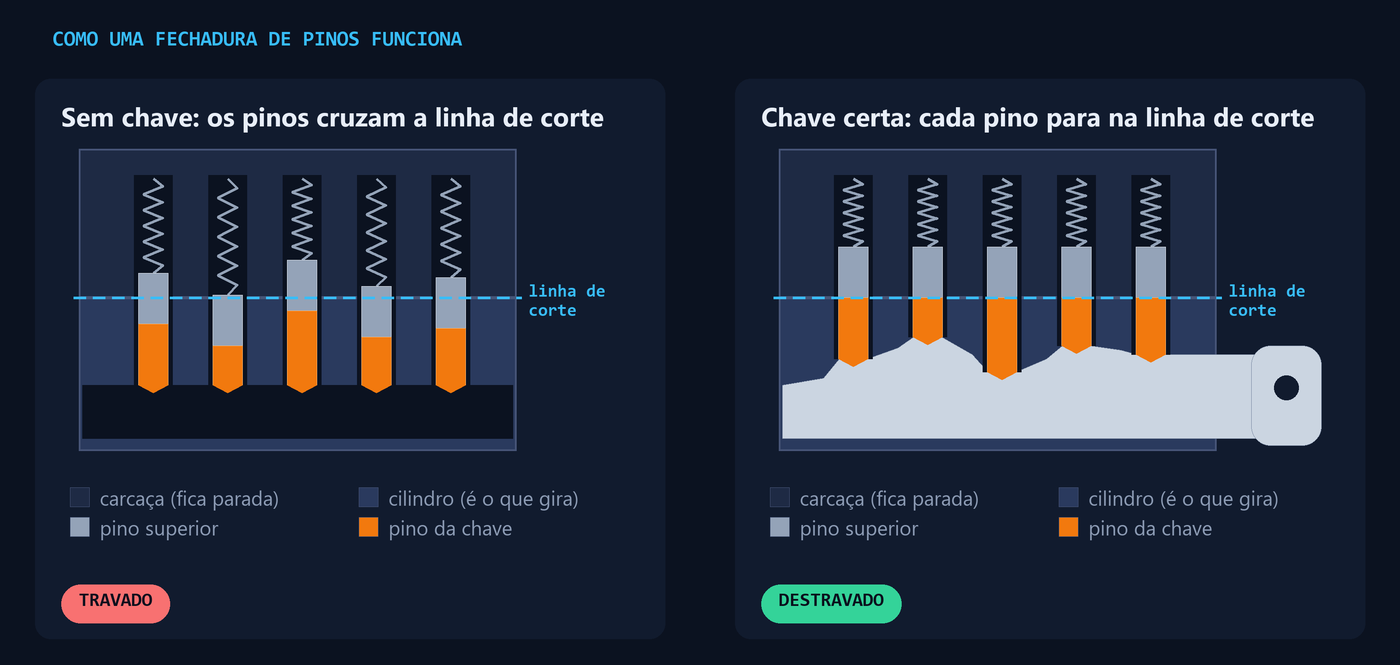
Só que nenhuma fábrica entrega peças perfeitas. Os furos têm folgas minúsculas, e é nelas que o lockpicking trabalha: com um pouco de tensão no cilindro, os pinos cedem um de cada vez, e quem pratica sente cada um deles se acomodar. A fechadura, sem querer, conta o que está acontecendo lá dentro.
Guarde essa frase. Ela explica por que tudo isso é cibersegurança.
O ataque pino a pino
Em 2003, o pesquisador Matt Blaze, então nos laboratórios da AT&T, publicou na revista IEEE Security & Privacy um artigo com um título estranho para quem vive de serralheria: Rights Amplification in Master-Keyed Mechanical Locks. Amplificação de direitos é o que a gente chama de escalação de privilégio.
Prédios grandes usam chave-mestra. Cada porta abre com a sua chave, e uma chave especial abre todas. Blaze mostrou que quem tem uma chave comum e a fechadura correspondente consegue descobrir a chave-mestra do sistema com algumas chaves em branco e uma lima. Nas contas dele, o custo ficava abaixo de dois dólares. Ele testou em prédios reais, de escolas e empresas, com autorização dos responsáveis, e o ataque funcionou em todos.
A sacada vem do jeito de pensar de quem trabalha com criptografia. Blaze tratou a fechadura como um oráculo: uma máquina que responde sim (o cilindro gira) ou não (não gira) a cada chave testada. Se o oráculo deixa você testar um pino de cada vez, ninguém precisa adivinhar a chave inteira.
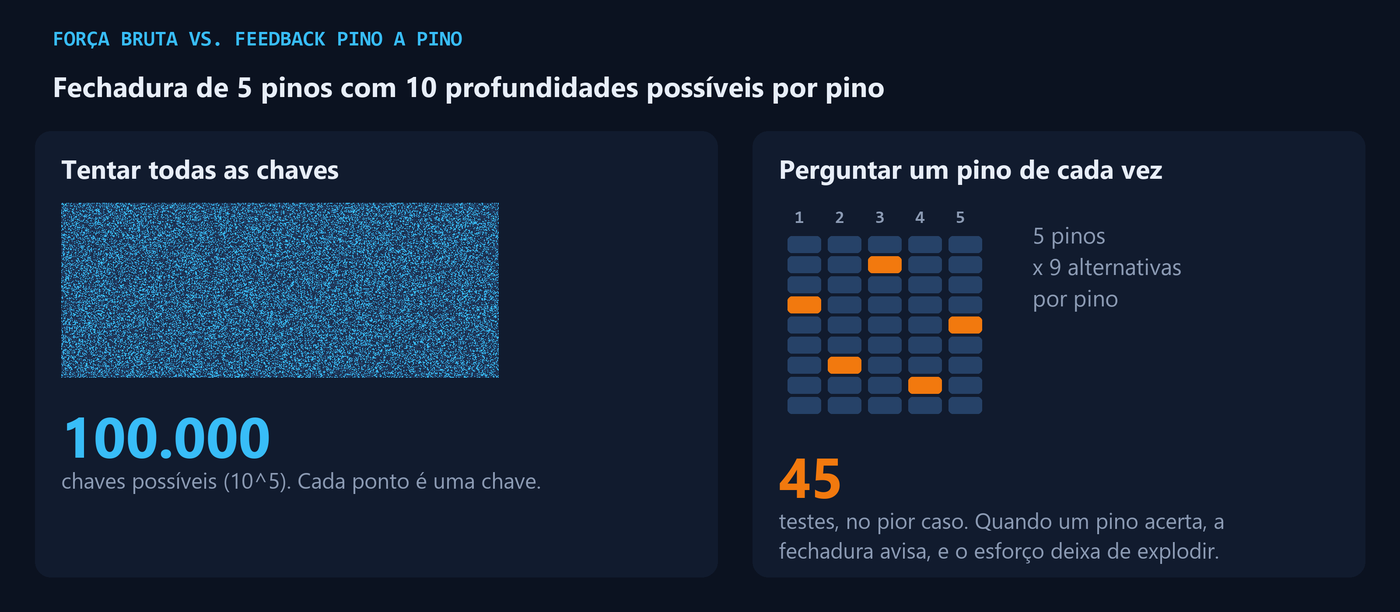
Pegue uma fechadura de 5 pinos com 10 profundidades possíveis por pino. Existem 100 mil chaves diferentes. O ataque de Blaze, que descobre a chave-mestra pino a pino, precisa de no máximo 45 testes. O esforço deixa de explodir e vira uma conta de escola.
Todo profissional de segurança reconhece o padrão. É o mesmo raciocínio dos ataques a sistemas que conferem a senha caractere por caractere e respondem diferente a cada acerto. O próprio Blaze compara o seu método a um ataque clássico, caractere por caractere, contra o mecanismo de senhas do sistema Tenex.
O artigo traz duas curiosidades. A primeira: o vocabulário da segurança digital nasceu na serralheria. Segundo Blaze, a ideia de chave como um pequeno segredo que dá acesso, o princípio de que a segurança deve depender só do segredo da chave e até o termo “intruso” para o atacante vêm de metáforas de fechaduras muito anteriores aos computadores. A segunda: o truque já circulava antes do artigo. Blaze encontrou uma mensagem de 1987, enviada a uma lista privada por Doug Gwyn, que descreve um método parecido. Muita gente descobriu e redescobriu a mesma ideia, e ela circulou como folclore antes de virar artigo.
| No mundo das fechaduras | No mundo da cibersegurança |
|---|---|
| Chave | Credencial, token ou segredo |
| Chave-mestra | Conta com privilégio de administrador |
| Transformar uma chave comum em chave-mestra | Escalação de privilégio |
| Fechadura que só responde “gira” ou “não gira” | Oráculo: sistema que responde sim ou não a cada tentativa |
| Pino que cede e dá feedback | Informação que vaza a cada resposta do sistema |
| Trocar todas as fechaduras depois de um vazamento de chave | Rotacionar credenciais depois de um incidente |
| Fechadura “segura porque o projeto é secreto” | Segurança por obscuridade |
A caneta Bic que derrubou uma marca
Em setembro de 2004, Chris Brennen, especialista em segurança de São Francisco, postou num fórum de ciclistas um vídeo abrindo o próprio cadeado em U, da Kryptonite, com o tubo vazio de uma caneta Bic. O modelo usava um cilindro tubular. A história se espalhou pela internet em poucos dias. A Kryptonite, uma das marcas mais conhecidas de trava de bicicleta, anunciou troca gratuita para clientes de alguns modelos e, com o tempo, abandonou o cilindro tubular em favor de um mecanismo de disco.
A fraqueza já existia antes do vídeo, como Hobbs diria. Segundo o BikeBiz, o método da caneta já tinha aparecido em revistas britânicas em 1992. O que a internet mudou foi o prazo que a fabricante teve para reagir.
Locksport: o hobby que virou escola
Para muita gente, abrir fechadura virou esporte. Notas da turma do MIT que explorava telhados e túneis do campus ganharam circulação mundial em 1991, no MIT Guide to Lock Picking, assinado por “Ted the Tool”. A identidade do autor virou piada interna do próprio guia.
Dali saiu o locksport, o lockpicking como hobby e esporte, com clubes e competições. A TOOOL (The Open Organisation Of Lockpickers), organização nascida na Holanda e hoje com filiais em outros países, é um dos nomes mais conhecidos. E o DEF CON, uma das conferências hacker mais famosas, já tinha em 2009 o Lockpicking Village, espaço de oficinas e prática, com Deviant Ollam à frente e apoio da TOOOL.
A comunidade tem regras, e elas importam. O estatuto da TOOOL nos Estados Unidos resume o código de ética em três pontos:
- Nunca abrir nem manipular uma fechadura que não é sua, sem permissão explícita do dono.
- Nunca passar conhecimento ou ferramentas de lockpicking a quem você sabe, ou tem motivo para suspeitar, que vai usar para crime.
- Respeitar a lei sobre lockpicks e equipamentos do país, estado ou município onde você estiver.
A linha entre curiosidade e crime é onde muita gente tropeça. Em setembro de 2019, dois profissionais da Coalfire foram contratados pelo Judiciário de Iowa para testar a segurança do tribunal do condado de Dallas. Entraram e acabaram presos, mesmo com uma carta de autorização do estado no bolso. O xerife do condado disse que não sabia do contrato. As acusações foram reduzidas e depois arquivadas. Em janeiro de 2026, o processo que os dois moveram contra o condado terminou num acordo de US$ 600 mil, segundo a imprensa local.
A lição vale para qualquer teste de intrusão, físico ou digital: autorização por escrito, escopo claro e saber quem responde pelo prédio e pelo sistema fazem parte do trabalho.
A mentalidade hacker
Uma atitude liga fechaduras, tribunais e conferências: olhar para algo que “ninguém abre”, ficar curioso e querer entender como funciona por dentro. Ela tem história. Em 1984, o jornalista Steven Levy contou, em Hackers: Heroes of the Computer Revolution, como os primeiros hackers, a turma do Tech Model Railroad Club, do MIT, tratavam a mão na massa como valor: mexer, abrir e entender era a graça. Em 1986, o texto conhecido como Manifesto Hacker, assinado pelo pseudônimo The Mentor, deu voz à curiosidade de quem se sentia incompreendido.
No meu trabalho, mentalidade hacker quer dizer pensar como quem ataca para proteger melhor. Ela vira profissão quando vem acompanhada de autorização, escopo e respeito às regras. Sem isso, o mesmo conhecimento vira crime.
De onde vem o “Hack the Planet”
O bordão que dá nome à série vem do filme Hackers, de 1995, dirigido por Iain Softley. Dade “Zero Cool” Murphy grita a frase, o Cereal Killer repete, e ela virou uma espécie de lema da cultura hacker. O filme também cita o Manifesto Hacker de 1986. Nem tudo nele envelheceu bem, mas o espírito de turma curiosa e meio rebelde pegou.
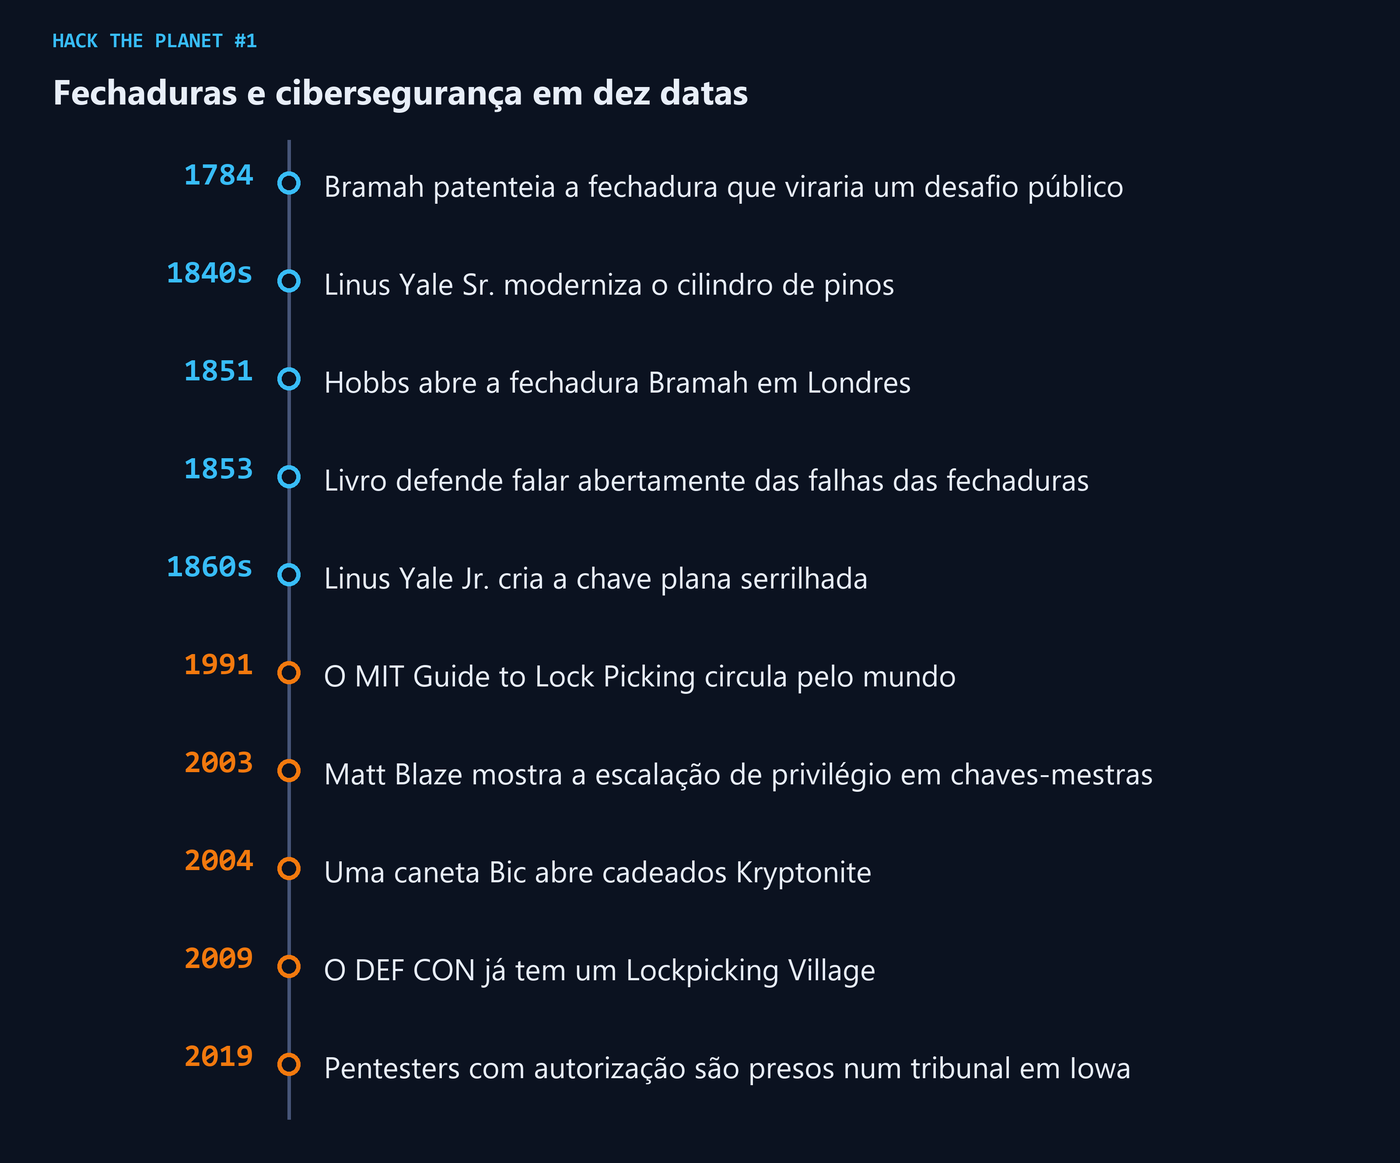
A ideia da série é essa: entender como as coisas funcionam e contar a história de quem entendeu primeiro. Para fechar o episódio, as datas que apareceram aqui, numa linha só.
Glossário de siglas e termos
| Sigla ou termo | Significado |
|---|---|
| MIT | Massachusetts Institute of Technology |
| IEEE | Institute of Electrical and Electronics Engineers |
| AT&T | American Telephone and Telegraph |
| TOOOL | The Open Organisation Of Lockpickers |
| Pin tumbler | Fechadura de pinos, o tipo mais comum em portas |
| Plug | Cilindro interno da fechadura, que gira quando a chave certa entra |
| Shear line | Linha de corte, a fronteira entre o cilindro e a carcaça |
| Locksport | Lockpicking praticado como hobby e esporte |
| Chave-mestra | Chave que abre todas as fechaduras de um sistema |
| Escalação de privilégio | Ganhar mais permissões do que a conta tinha |
Conclusão: o que levar do episódio
Fechaduras deixaram três lições para a cibersegurança. A primeira: esconder o projeto não protege, e Hobbs e Kerckhoffs disseram isso no século 19. A segunda: toda resposta de um sistema pode vazar informação, e quem ataca testa uma peça de cada vez, como Blaze mostrou. A terceira: autorização por escrito faz parte do trabalho, e o caso de Iowa mostra o preço de esquecer disso.
Para treinar o olhar, pergunte sobre cada sistema que você protege: o que ele responde a quem tenta entrar, e o que essa resposta revela? Se quiser ir além, leia o artigo de Matt Blaze, que é curto e gostoso, e estude o mecanismo de uma fechadura sua. Pratique só no que é seu ou com autorização do dono.
Tem sugestão de tema para a próxima sexta? Conta no nosso Discord: discord.com/invite/6h6D9W7DFj.
Referências
- Project Gutenberg: Rudimentary Treatise on the Construction of Locks, de A. C. Hobbs e George Dodd, editado por Charles Tomlinson (1853)
- Wikipedia: Alfred Charles Hobbs e Bramah lock
- Britannica: Pin tumbler
- Matt Blaze: Rights Amplification in Master-Keyed Mechanical Locks (IEEE Security & Privacy, 2003)
- BikeBiz: Kryptonite lock replacements to ship to public before dealers
- Wikipedia: Locksport e Kryptonite lock
- TOOOL US: By-laws e código de ética
- DEF CON Forums: Lockpicking Village
- Iowa Capital Dispatch: Lawsuit over courthouse security break-in is headed toward trial (2026)
- KCRG: Cybersecurity testers reach $600,000 settlement after wrongful arrest (2026)
- Steven Levy: Hackers: Heroes of the Computer Revolution
- Wikipedia: Hackers (filme, 1995) e Hacker Manifesto

Seja o primeiro a comentar