Os relatórios de fornecedores apontam alta de ataques no Brasil e no mundo. A Huge Networks, que mede o tráfego de cerca de 1.600 provedores brasileiros, diz que novembro e dezembro se tornaram o período mais intenso de ataques no país desde 2023. A Cloudflare, no relatório de DDoS do primeiro semestre de 2026, colocou o Brasil como principal origem de tráfego DDoS mitigado, com 14,9% contra 13,4% dos Estados Unidos.
Esses números mudam de um fornecedor para outro, e cada um enxerga só a parte da internet que os próprios sensores alcançam. Por isso, quem trabalha com segurança precisa saber onde olhar e como interpretar o que vê. Neste artigo eu reúno as fontes gratuitas que uso para acompanhar o cenário. Algumas você já conhece, outras talvez não. Também mostro o que cada uma responde, onde ela erra e como montar uma rotina de dez minutos.
As capturas de tela deste artigo são de 13 de novembro de 2026. Os sites são ao vivo, então o que você vê hoje vai ser diferente.
1. Mapas de ataque em tempo real
Mapas de ataque servem para ter uma noção do ritmo e do tipo de atividade na internet. Servem menos para decisões técnicas. Três deles valem o seu marcador.
Radware Live Threat Map
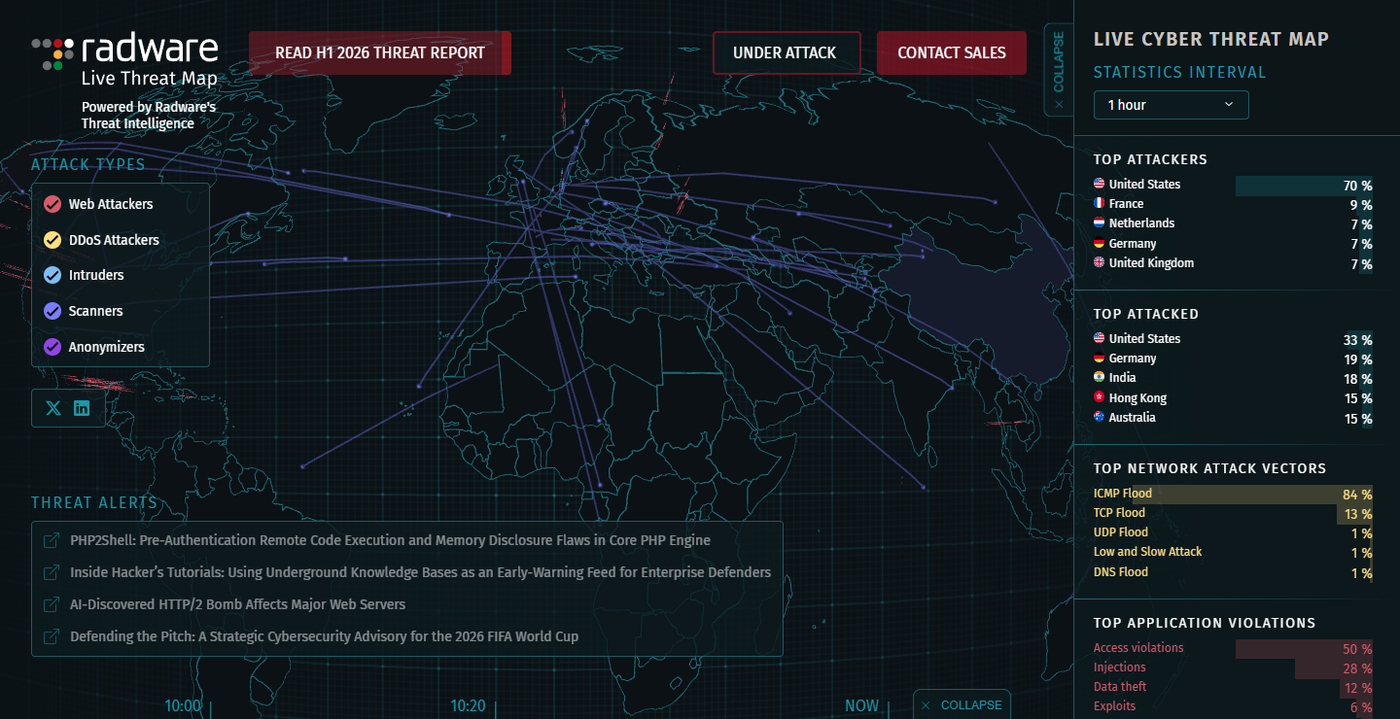
O Radware Live Threat Map mostra ataques por tipo (aplicações web, DDoS, intrusos, varreduras e anonimizadores), os países mais atacantes e atacados, os vetores de rede mais usados e as violações de aplicação mais comuns. Você escolhe o intervalo das estatísticas, como a última hora. A página também lista alertas de ameaça da equipe de pesquisa da Radware. Na captura, entre os alertas estava a falha PHP2Shell, que cobri no artigo sobre o Black October.
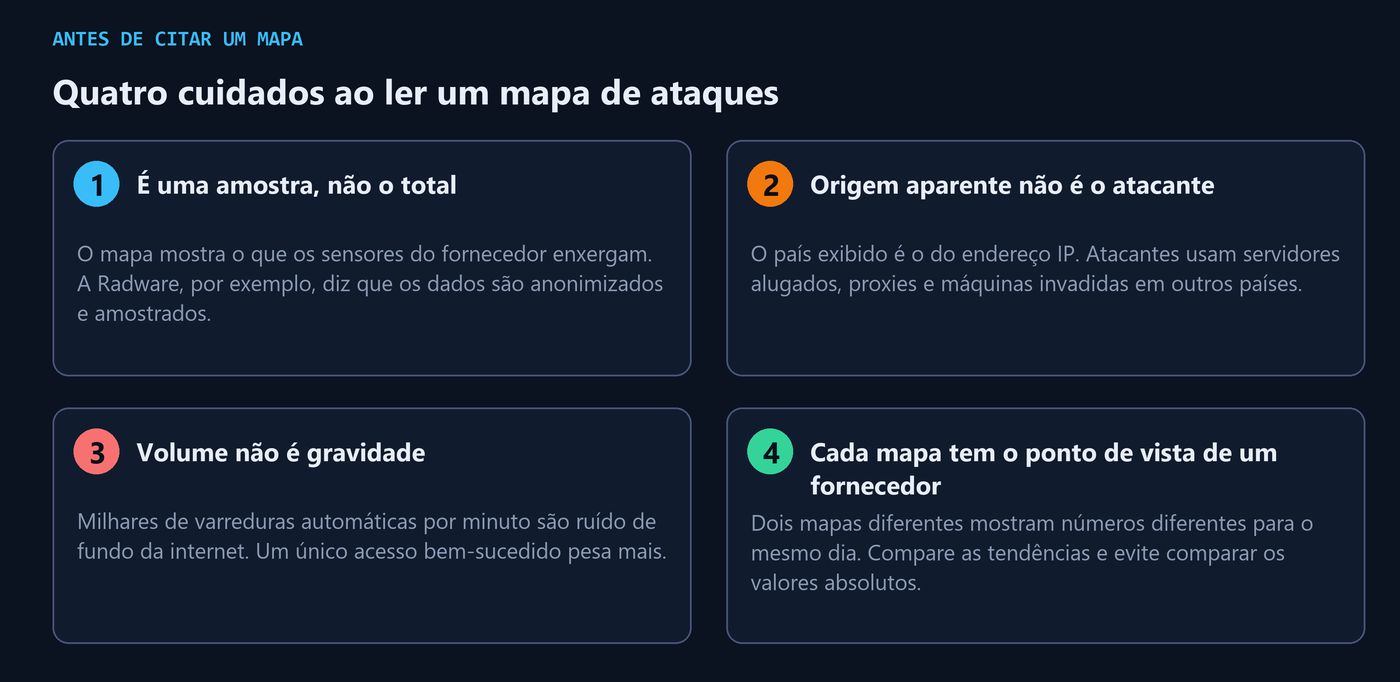
A Radware diz que o mapa se baseia na sua rede de decepção (deception network) e em eventos dos seus sistemas na nuvem, com dados anonimizados e amostrados. Na captura, os Estados Unidos apareciam com 70% dos ataques de origem na última hora. Isso mostra o limite do mapa: o país exibido é o do endereço IP usado no ataque, e quem ataca aluga servidores em países onde a infraestrutura é barata e abundante.
Kaspersky Cyberthreat Real-Time Map
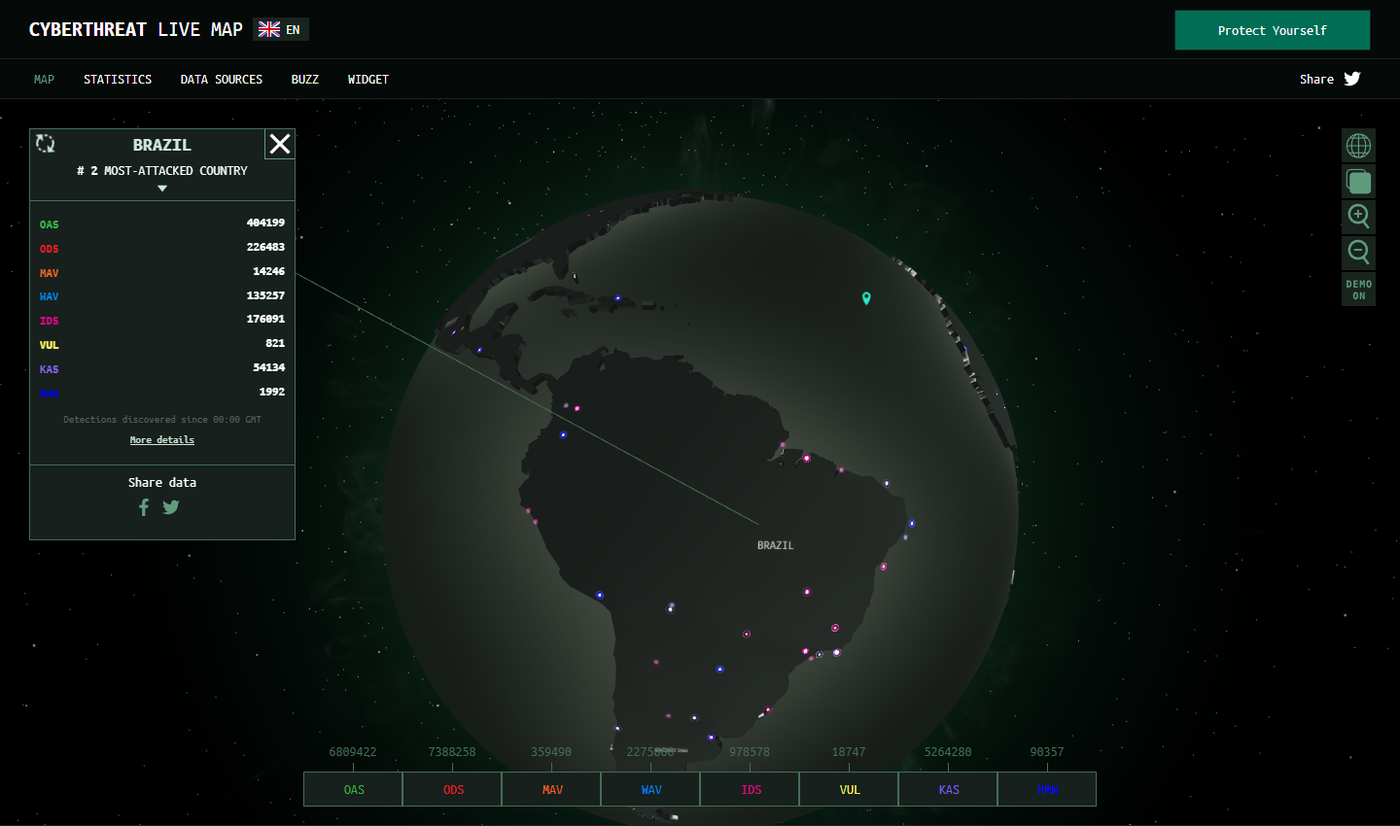
O mapa da Kaspersky tem um globo 3D e estatísticas por país. Ele separa as detecções em oito categorias, que correspondem aos módulos de proteção da empresa: varredura em acesso (OAS) e sob demanda (ODS), antivírus de e-mail (MAV) e de web (WAV), detecção de intrusão (IDS), varredura de vulnerabilidades (VUL), antispam (KAS) e ransomware (RMW). Os totais zeram à meia-noite GMT, e a página informa que a geolocalização de IP vem do DB-IP.
Na captura, o painel do Brasil o mostrava como o segundo país mais atacado do dia. Considere que o dado vem dos produtos da Kaspersky. Países onde a empresa tem muitos usuários aparecem mais, porque o mapa só conta o que os clientes dela detectam.
Logstail Attack Map
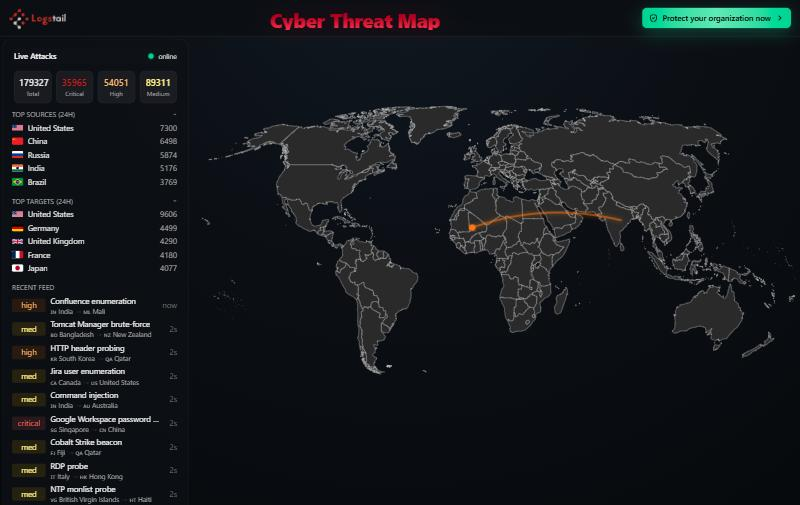
O mapa da Logstail mostra contadores de ataques por gravidade, as cinco principais origens e alvos das últimas 24 horas e um feed com eventos como força bruta, varredura de portas, enumeração de usuários e tentativas de exploração de falhas conhecidas. É o mais fácil de entender. A página não explica de onde vêm os dados nem como eles são medidos. Use como visualização didática, para mostrar a um colega ou a um aluno o tipo de ruído que a internet produz, e não como fonte para citar em relatório.
Cuidados antes de citar um mapa
Eu nunca uso o número de um mapa como prova de ataque contra uma organização. Quatro cuidados evitam a maior parte dos erros.
2. Ransomware: quem foi listado e por qual grupo
ransomware.live
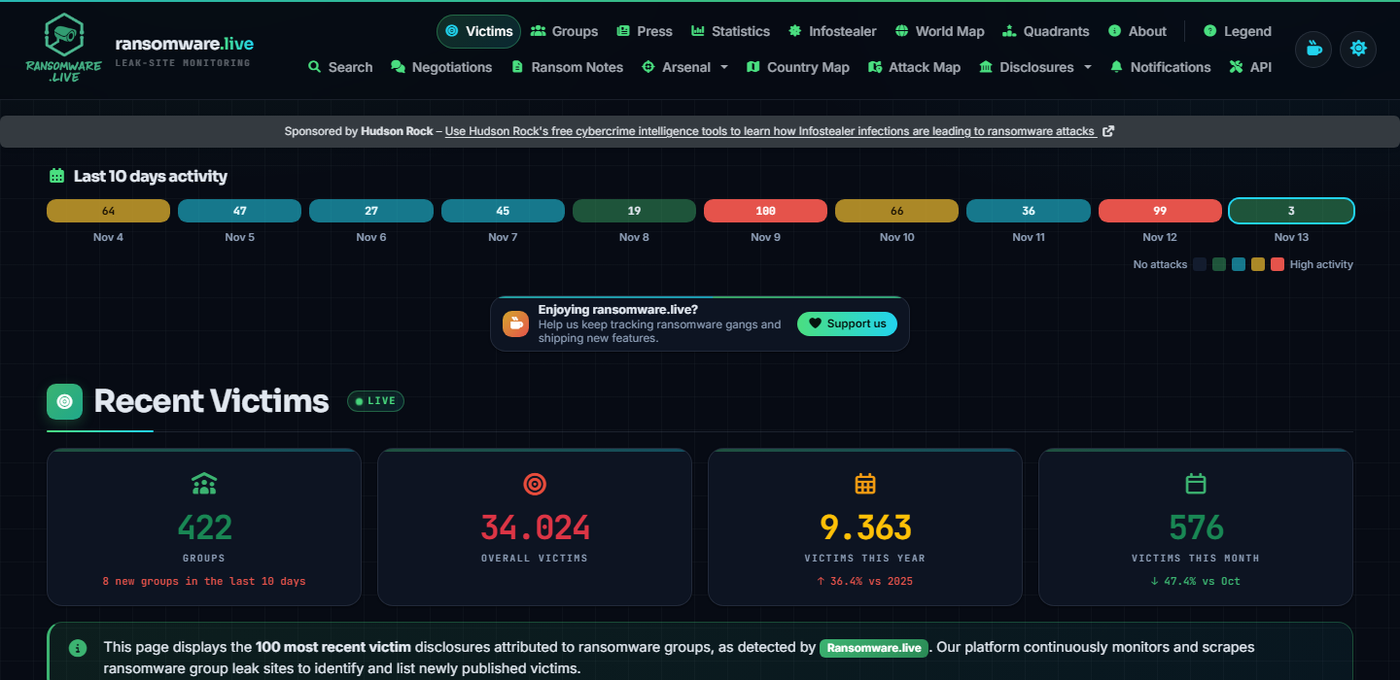
O ransomware.live monitora os sites de vazamento (leak sites) onde os grupos de ransomware publicam as vítimas que não pagaram. A página inicial mostra as 100 vítimas mais recentes, com grupo, país e data de descoberta, além de um calendário dos últimos dez dias. Há também páginas de grupos, estatísticas, mapa-múndi, mapa por país, notas de resgate e uma API pública sem autenticação.
Na captura, o site contava 422 grupos, 34.024 vítimas no total, 9.363 só em 2026 (alta de 36,4% sobre o mesmo ponto de 2025) e 576 no mês. Esses números são o que os próprios criminosos publicam. Um grupo pode listar uma vítima que ainda negocia, exagerar o que roubou ou publicar dados de terceiros. A listagem indica que o grupo afirma ter atacado a organização, e a confirmação depende de apuração e, no Brasil, de comunicado da própria vítima ou de órgãos oficiais.
RansomLook
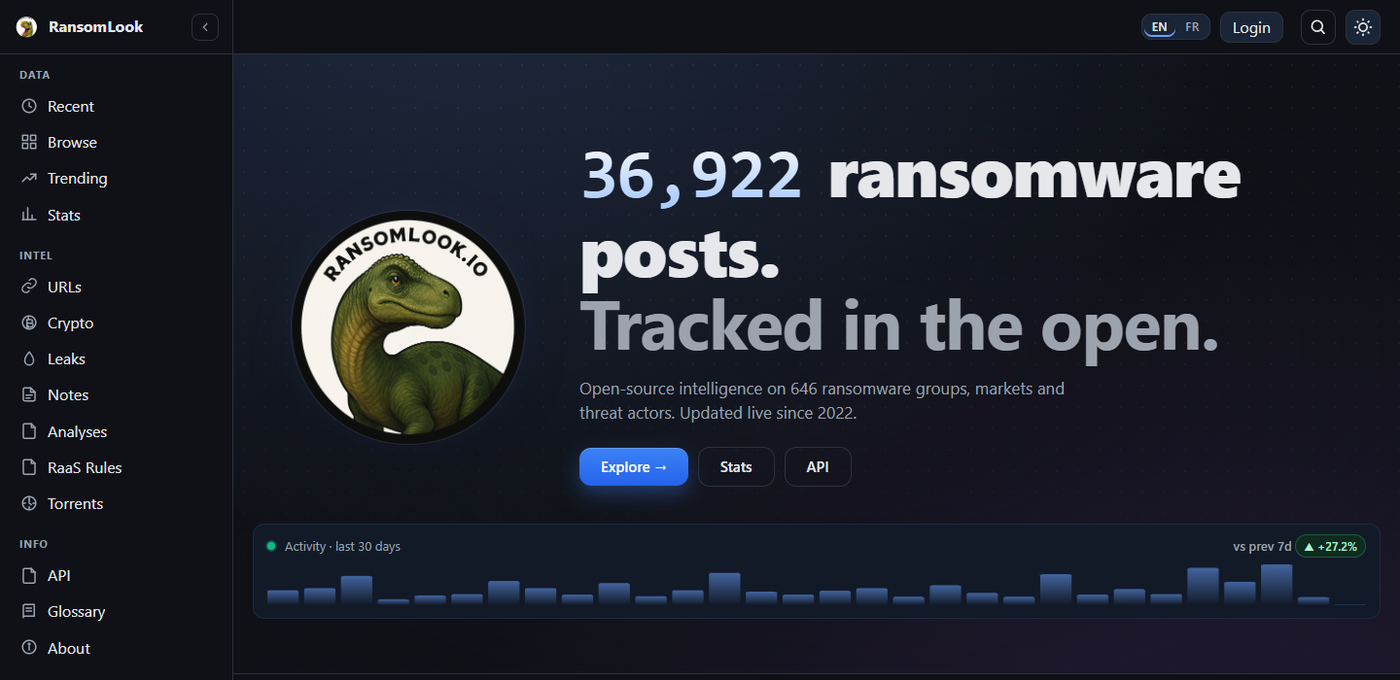
O RansomLook é um projeto de código aberto que acompanha grupos de ransomware, mercados e agentes de ameaça, atualizado desde 2022. Na captura, ele listava 36.922 publicações e 646 grupos. Ele tem seções de URLs, carteiras de criptomoedas, vazamentos, notas de resgate, análises e uma API. O painel semanal mostra os grupos mais ativos, o que ajuda a perceber quando um grupo novo ganha tração.
Usar os dois ao mesmo tempo é útil. Cada um tem a sua cobertura, e quando um grupo aparece em ambos você ganha mais segurança de que a publicação é real.
3. Quedas e instabilidade de serviços
Downdetector
O Downdetector Brasil é do grupo Ookla e funciona por denúncia coletiva. Quando muitos usuários relatam um problema ao mesmo tempo com um serviço, o site sinaliza uma possível queda. As descrições públicas do funcionamento mencionam também sinais de redes sociais. O método tem duas fraquezas. Ele reage depois que as pessoas começam a reclamar, então há um atraso. E serviços pequenos ou fora do horário comercial geram poucos relatos.
Uma queda não prova um ataque. O Downdetector não diz por que o serviço parou. Falha de configuração, problema num provedor de nuvem e atualização defeituosa derrubam serviços com frequência. Antes de falar em ataque, procure o comunicado oficial da empresa.
Cloudflare Radar
O Cloudflare Radar publica tendências de tráfego da internet, um Centro de Interrupções (Outage Center) e dados de ataques DDoS, com páginas por país, inclusive o Brasil. A Cloudflare mede o tráfego que passa pela própria rede, e isso dá uma visão diferente da dos relatos de usuários. O Centro de Interrupções reúne quedas de conectividade e de serviços detectadas por ela. Quando o Downdetector mostra uma onda de reclamações, vale conferir se o Radar registra algo no mesmo horário.
4. Vulnerabilidades exploradas e infraestrutura maliciosa
CISA KEV
O catálogo KEV da CISA (Known Exploited Vulnerabilities) lista vulnerabilidades com exploração confirmada na prática. A própria CISA recomenda usá-lo como insumo para priorizar a correção de falhas. Você pode baixar o catálogo em CSV ou JSON e cruzar com o seu inventário. Se uma falha do seu ambiente entra no KEV, ela sobe para o topo da fila.
URLhaus
O URLhaus, do projeto abuse.ch com a Spamhaus, reúne URLs usadas para distribuir malware, com busca, envio de novas URLs e API. Equipes de segurança usam esses dados para bloquear endereços maliciosos e para investigar alertas.
5. Brasil
- CERT.br, estatísticas: o Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil publica oito conjuntos de dados: incidentes notificados, páginas de phishing, servidores DNS maliciosos, amplificadores de DDoS, indicadores de comprometimento, serviços vulneráveis, tráfego malicioso contra os honeypots do próprio CERT.br e spam. Cada conjunto tem o seu período, então confira a data antes de citar.
- CTIR Gov: o centro de resposta a incidentes do governo federal publica alertas e recomendações para órgãos públicos. Quando verifiquei, a página estava em manutenção, então vale conferir se voltou ao ar.
Para incidentes específicos, a imprensa especializada e os comunicados das próprias organizações e da ANPD (Autoridade Nacional de Proteção de Dados) trazem o que as estatísticas gerais não mostram.
6. Seus próprios dados
O Have I Been Pwned, criado por Troy Hunt em 2013, é gratuito e permite verificar se uma conta sua aparece em vazamentos conhecidos. Faz parte do básico: se o seu e-mail aparece, troque a senha daquele serviço e ative a verificação em duas etapas.
Uma rotina de dez minutos
Você não precisa abrir tudo todo dia. Esta rotina cabe no café da manhã.
| Frequência | O que olhar | Pergunta que a fonte responde |
|---|---|---|
| Todo dia | ransomware.live (últimas vítimas), CISA KEV (novas entradas) | Algum grupo novo ou alguma falha nova exige atenção? |
| Todo dia | Downdetector e Cloudflare Radar, se houver um alerta | O problema é de um serviço, de um provedor ou meu? |
| Uma vez por semana | RansomLook (grupos ativos) e URLhaus | Que grupos e infraestruturas estão ativos? |
| Uma vez por semana | Mapa de ataques (Radware ou Kaspersky) | O padrão mudou em relação à semana passada? |
| Todo mês | CERT.br (estatísticas) | O que os dados de longo prazo mostram para o Brasil? |
Anote o que mudou, com data e fonte. Um registro simples de uma linha por dia já permite comparar semanas.
Como falar do que você viu
Dados de fontes abertas são pontos de partida, e a forma de comunicá-los importa. Dizer “o grupo X atacou a empresa Y” a partir do ransomware.live é afirmar mais do que a fonte permite. A formulação correta é “o grupo X publicou a empresa Y em seu site de vazamento”, com a data. O mesmo vale para quedas: “usuários relatam instabilidade no serviço Z” descreve o que o Downdetector mostra, e “o serviço Z sofreu um ataque” exige outra evidência. Tratei disso com mais detalhe no artigo sobre como comunicar incerteza em cibersegurança, na parte sobre escalas de probabilidade e confiança.
Glossário de siglas
| Sigla | Significado |
|---|---|
| DDoS | Distributed Denial of Service, ataque que sobrecarrega um serviço para tirá-lo do ar |
| KEV | Known Exploited Vulnerabilities, catálogo de falhas com exploração confirmada |
| CISA | Cybersecurity and Infrastructure Security Agency, agência de cibersegurança dos EUA |
| CERT.br | Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil |
| CTIR Gov | Centro de Tratamento e Resposta a Incidentes Cibernéticos de Governo |
| ANPD | Autoridade Nacional de Proteção de Dados |
| IP | Internet Protocol, o endereço de uma conexão |
| DNS | Domain Name System, o sistema que traduz nomes de sites em endereços |
| API | Interface que permite a um programa consultar os dados de um site |
| CSV e JSON | Formatos de arquivo para baixar tabelas e dados estruturados |
| Honeypot | Sistema isca, criado para atrair e registrar ataques |
| Leak site | Site onde grupos de ransomware publicam dados e nomes de vítimas |
| Deception network | Rede de sistemas isca usada para observar atacantes |
| OAS, ODS, MAV, WAV, IDS, VUL, KAS, RMW | Categorias de detecção do mapa da Kaspersky (varredura em acesso, sob demanda, antivírus de e-mail, de web, detecção de intrusão, vulnerabilidades, antispam e ransomware) |
Conclusão: observe, compare e confirme
Acompanhar ataques é uma prática de rotina, e fontes abertas dão uma boa visão do cenário. Mapas mostram o ritmo, o ransomware.live mostra quem está sendo listado, o Downdetector mostra o que as pessoas percebem, o KEV mostra o que já é explorado e o CERT.br mostra o que acontece no Brasil. O que você deve fazer com isso:
- Salve estes links e reserve dez minutos por dia.
- Use cada fonte para a pergunta que ela responde.
- Cruze duas fontes antes de tirar conclusão.
- Não cite o número de um mapa como prova de ataque.
- Diferencie o que o grupo afirma, o que a vítima confirma e o que a investigação demonstra.
- Cruze o catálogo KEV com o seu inventário e corrija primeiro o que já é explorado.
Conhece uma fonte que ficou de fora? Conte no nosso Discord e eu avalio incluí-la na próxima atualização: discord.com/invite/6h6D9W7DFj.
Referências
Fontes de monitoramento – Radware: Live Cyber Threat Map e descrição do produto – Kaspersky: Cyberthreat Real-Time Map – Logstail: Attack Map – ransomware.live e RansomLook – Downdetector Brasil – Cloudflare: Radar – CISA: Known Exploited Vulnerabilities Catalog – abuse.ch: URLhaus – CERT.br: Estatísticas – CTIR Gov: gov.br/ctir – Have I Been Pwned: Sobre o projeto
Dados citados na abertura – SBT News: Final do ano se consolida como período de maior risco cibernético no Brasil (dados da Huge Networks) – iTWire: Cloudflare DDoS Threat Report H1 2026 (resumo do relatório da Cloudflare)

Seja o primeiro a comentar